Cyberattaques : après les supermarchés, les pirates pourraient s’inviter dans nos cuisines et nos chambres

🎁 Bon plan épargne sans risque : Taux de 3.50% pendant 12 mois
BforBank (Groupe Crédit Agricole) propose à ses nouveaux clients épargne de bénéficier, pendant 12 mois, d’un taux boosté de 3.50% brut sur le livret épargne Bfor+, dans la limite de 300.000 euros versés, sous conditions. Ce livret épargne peut être souscrit sans aucune offre bancaire payante sur le compte courant.
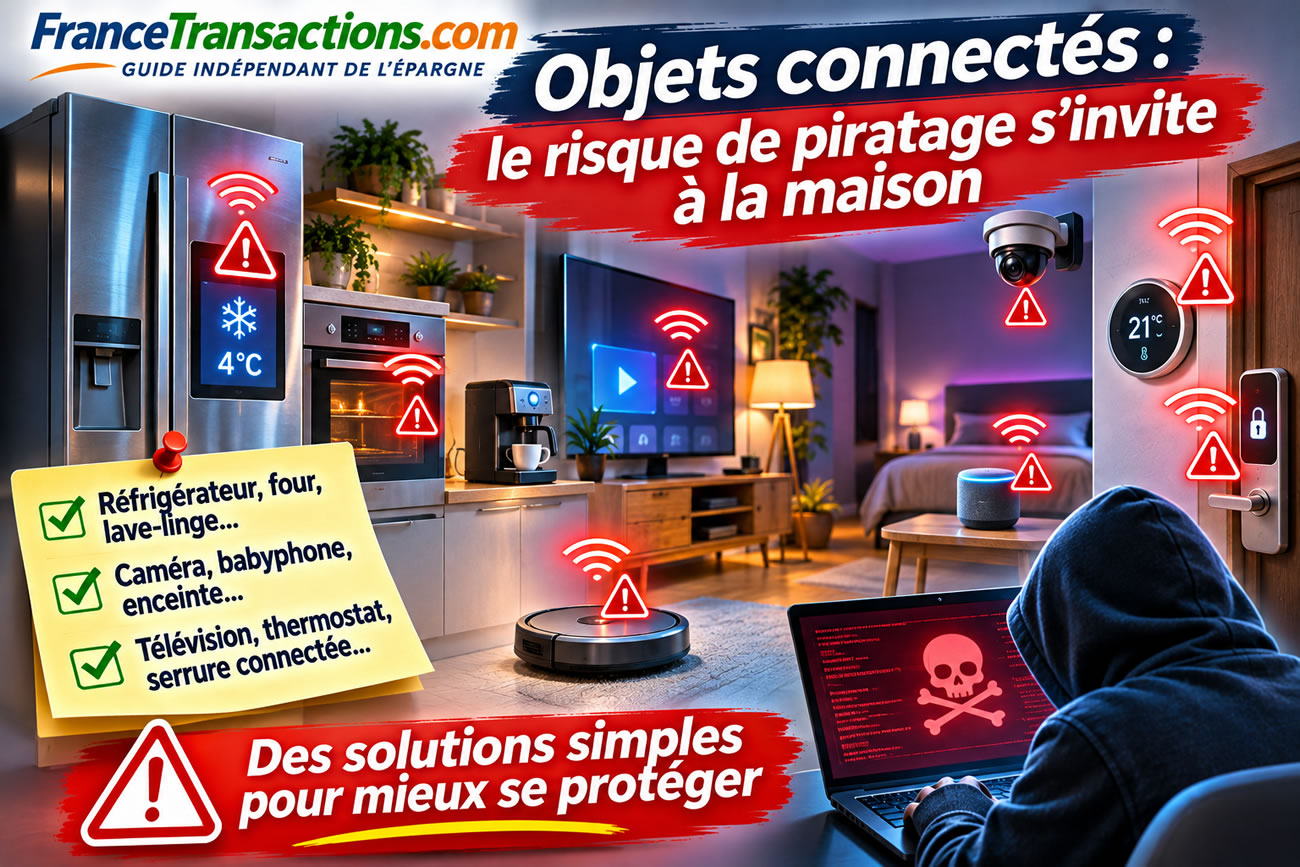
Les objets connectés ont envahi nos logements. Réfrigérateurs, téléviseurs, caméras de surveillance, assistants vocaux, thermostats, serrures intelligentes...
L'essentiel de l'information
- Le 10 novembre 2026, le directeur de l’ENISA a averti que les appareils électroménagers domestiques pourraient devenir les prochaines cibles des pirates, après les incidents ayant touché des réfrigérateurs de supermarchés européens.
- Caméras, babyphones, téléviseurs, réfrigérateurs, assistants vocaux et serrures connectées présentent des risques variables de piratage, de divulgation de données ou de perturbation de leur fonctionnement.
- Pour limiter les risques, il faut maintenir les appareils à jour, utiliser des mots de passe uniques, sécuriser la box Internet et isoler les objets connectés sur un réseau Wi-Fi distinct.
Indépendant, gratuit et sans publicité cachée. Vous aimez nos outils ?
Pour soutenir notre travail face aux algorithmes et ne rater aucun décryptage, ajoutez FranceTransactions.com à vos sources Google préférées, en 1 clic.
Sommaire de l'article
Les objets connectés ont envahi nos logements. Réfrigérateurs, téléviseurs, caméras de surveillance, assistants vocaux, thermostats, serrures intelligentes... Autant d’équipements pratiques, mais qui peuvent aussi devenir des portes d’entrée pour les pirates informatiques. Dans un rapport publié le 10 novembre 2026, l’Agence de l’Union européenne pour la cybersécurité (ENISA) alerte sur la multiplication des menaces numériques. Après les attaques ayant frappé les systèmes de réfrigération de supermarchés européens, son directeur prévient : les appareils électroménagers domestiques pourraient être les prochaines cibles.
Après les frigos des supermarchés, ceux de nos cuisines ?
L’alerte lancée par Juhan Lepassaar, directeur exécutif de l’ENISA, n’a rien d’anodin. En octobre et novembre 2026, des systèmes de réfrigération de supermarchés ont été victimes de cyberattaques dans plusieurs pays européens, notamment en France. Certains équipements ont été manipulés à distance, entraînant une hausse des températures et la destruction de marchandises périssables. Dans une déclaration du 4 novembre, l’ENISA et la Commission européenne confirmaient surveiller ces incidents et appelaient les organisations concernées à renforcer immédiatement leur sécurité. Le 10 novembre, lors de la présentation du nouveau rapport européen sur la cybersécurité, Juhan Lepassaar a élargi son avertissement : après les réfrigérateurs professionnels, les routeurs et les appareils ménagers pourraient à leur tour être visés. Attention, il s’agit d’un risque identifié, pas de l’annonce d’une vague de piratages de réfrigérateurs domestiques.
Dans la cuisine, même le réfrigérateur peut devenir une cible
Un réfrigérateur connecté permet de surveiller sa température depuis un smartphone, de recevoir des alertes ou de gérer certaines fonctions à distance. Pratique, jusqu’au jour où une faille informatique permet à une personne non autorisée d’accéder à ses commandes. Selon les fonctionnalités du modèle et la nature de la vulnérabilité, un pirate pourrait théoriquement modifier des réglages, perturber son fonctionnement ou récupérer certaines données. Les fours, lave-linge, lave-vaisselle et autres appareils électroménagers connectés présentent également des surfaces d’attaque potentielles. Cela ne signifie pas que tous ces appareils peuvent être détournés de la même manière. Les conséquences dépendent des protections intégrées, des possibilités de commande à distance et des systèmes de sécurité indépendants dont ils disposent. Le véritable problème est ailleurs : un appareil électroménager connecté reste un équipement informatique, avec ses logiciels, ses mises à jour et ses éventuelles failles de sécurité.
Dans la chambre, le piratage peut devenir une intrusion dans la vie privée
La situation est encore plus sensible dans les chambres. Babyphones connectés, caméras de surveillance, assistants vocaux, réveils intelligents et dispositifs de suivi du sommeil peuvent collecter des informations particulièrement personnelles. Lorsqu’ils disposent d’un microphone ou d’une caméra, une compromission de leur sécurité peut, dans certaines circonstances, permettre une écoute ou une observation non autorisée. Les données collectées peuvent également révéler les habitudes de vie, les horaires de présence ou les périodes d’absence du logement. Le risque ne concerne pas uniquement l’appareil lui-même : un compte utilisateur compromis, un mot de passe réutilisé ou une application mal sécurisée peuvent suffire à exposer certaines fonctionnalités. Dans une chambre, la question n’est plus seulement de protéger un appareil, mais de préserver l’intimité des occupants.
Télévision, enceinte, aspirateur : les autres portes d’entrée du logement
Le salon n’est pas davantage épargné. Une télévision connectée possède son propre système d’exploitation, installe des applications et communique régulièrement avec des services en ligne. Une enceinte intelligente traite des commandes vocales, tandis qu’un aspirateur robot peut, selon les modèles, enregistrer des cartes du logement et utiliser une caméra pour se déplacer. Si l’un de ces équipements présente une vulnérabilité exploitable, il peut devenir une cible ou servir de point d’appui pour rechercher d’autres appareils accessibles sur le même réseau domestique. Les conséquences possibles vont de l’utilisation abusive de certaines fonctionnalités à la récupération de données personnelles. Les objets connectés ne sont pas nécessairement moins sûrs qu’un ordinateur, mais ils sont souvent moins surveillés par leurs propriétaires. On pense à mettre à jour son smartphone. Beaucoup moins son aspirateur.
La box Internet, véritable porte d’entrée de la maison connectée
Tous ces équipements ont généralement un point commun : ils utilisent le réseau Wi-Fi du logement. La box Internet ou le routeur constitue donc un élément essentiel de leur sécurité. Un mot de passe trop simple, une interface d’administration accessible depuis Internet ou un équipement qui ne reçoit plus de mises à jour peuvent faciliter une intrusion. Une fois un appareil compromis, un attaquant peut parfois tenter d’explorer le réseau local, en fonction de sa configuration et des protections présentes. Pour réduire les risques, Cybermalveillance.gouv.fr recommande notamment d’utiliser des mots de passe robustes et différents pour le Wi-Fi et l’administration de la box, d’activer le chiffrement WPA2 ou WPA3, de désactiver les fonctions d’accès à distance inutiles et de maintenir les équipements à jour. Autre précaution particulièrement pertinente : placer les objets connectés sur un réseau Wi-Fi séparé de celui utilisé par les ordinateurs et smartphones personnels.
L’intelligence artificielle accélère la recherche des failles
Le rapport européen publié le 10 novembre 2026 souligne également le rôle croissant de l’intelligence artificielle dans les cyberattaques. L’ENISA décrit l’IA comme un multiplicateur de capacités : elle peut aider les attaquants à rechercher des vulnérabilités, automatiser certaines opérations et produire des tentatives de fraude plus convaincantes. Cette évolution réduit potentiellement le délai entre la découverte d’une faille et son exploitation. Mais l’IA peut également aider les fabricants et les spécialistes de la cybersécurité à détecter plus rapidement les problèmes et à développer des correctifs. La difficulté est donc de suivre le rythme. Un appareil connecté vendu aujourd’hui peut rester dans une cuisine ou une chambre pendant dix ans, alors que ses logiciels peuvent cesser d’être maintenus bien avant sa fin de vie matérielle.
Comment protéger ses objets connectés à la maison ?
La première précaution consiste à vérifier la durée de disponibilité des mises à jour de sécurité avant d’acheter un appareil connecté. Un réfrigérateur peut fonctionner quinze ans, mais son fabricant assurera-t-il la maintenance informatique pendant toute cette période ? Il faut ensuite remplacer les identifiants par défaut, utiliser un mot de passe unique pour chaque compte, activer l’authentification à deux facteurs lorsqu’elle est proposée et installer les mises à jour sans attendre. Les fonctions de commande à distance qui ne servent jamais peuvent être désactivées. Pour les caméras et les microphones, mieux vaut limiter leur présence dans les espaces intimes et désactiver leur fonctionnement lorsqu’il n’est pas nécessaire. Enfin, les appareils qui ne bénéficient plus de correctifs de sécurité doivent faire l’objet d’une vigilance particulière : suppression de leur accès à Internet si leur fonctionnement le permet, isolation sur un réseau distinct ou remplacement lorsque le risque devient trop important.
L’Europe impose progressivement de nouvelles règles aux fabricants
L’Union européenne a adopté le règlement sur la cyberrésilience, également appelé Cyber Resilience Act, pour renforcer la sécurité des produits comportant des éléments numériques. Depuis le 11 septembre 2026, les fabricants concernés doivent notamment notifier les vulnérabilités activement exploitées et les incidents graves affectant la sécurité de leurs produits. Les principales obligations du règlement, portant notamment sur la conception sécurisée et la maintenance des produits, s’appliqueront à partir du 11 décembre 2027. L’objectif est de faire de la cybersécurité une caractéristique intégrée dès la conception, plutôt qu’une correction apportée après la découverte d’une faille. Pour les consommateurs, cette évolution doit améliorer la transparence sur les mises à jour et la gestion des vulnérabilités. Elle ne garantit cependant pas qu’un appareil connecté sera totalement impossible à pirater.
Faut-il vraiment connecter tous les appareils de la maison ?
La question mérite d’être posée. Pouvoir déclencher son chauffage à distance, vérifier que sa porte est fermée ou surveiller une fuite d’eau présente un intérêt évident. Mais faut-il réellement connecter son réfrigérateur, sa cafetière ou son grille-pain à Internet ? Chaque fonction connectée supplémentaire ajoute des logiciels, des échanges de données et des dépendances techniques qu’il faudra maintenir dans le temps. Le bon réflexe n’est pas de rejeter systématiquement la domotique, mais de s’interroger sur son utilité réelle et sur les garanties de sécurité proposées par le fabricant. Un appareil qui fonctionne parfaitement sans connexion Internet n’a pas forcément besoin d’être connecté. La maison intelligente doit d’abord rester une maison dans laquelle ses occupants gardent le contrôle.
Sources des données
- ENISA – Déclaration commune sur les incidents touchant les systèmes de réfrigération européens, 4 novembre 2026
- AFP – After fridge hacks, home appliances could be next, warns EU cyber chief, 10 novembre 2026
- Agence Europe – Rapport de l’ENISA sur l’état de la cybersécurité dans l’Union européenne, 11 novembre 2026
- DGCCRF – Objets connectés : les risques à connaître, 11 février 2026
- Cybermalveillance.gouv.fr – Comment sécuriser son réseau Wi-Fi ?, mise à jour du 22 octobre 2026
- Commission européenne – Safer and more secure digital products, 11 septembre 2026
Sélection des 3 meilleures offres de souscription de contrats d'assurance-vie



Questions & Échanges
Aucune question n'a encore été posée sur cet article. Soyez le premier à participer !
Poser une question à la rédaction
Votre adresse email ne sera jamais publiée. Nos experts vous répondent sous quelques heures.
🎁 Bon plan épargne sans risque : Taux de 3.50% pendant 12 mois
BforBank (Groupe Crédit Agricole) propose à ses nouveaux clients épargne de bénéficier, pendant 12 mois, d’un taux boosté de 3.50% brut sur le livret épargne Bfor+, dans la limite de 300.000 euros versés, sous conditions. Ce livret épargne peut être souscrit sans aucune offre bancaire payante sur le compte courant. Voir conditions sur la page dédiée à cette offre.
Profiter de l'offre🎁 Offre Assurance Vie : Jusqu'à 1000 euros offerts !
Le contrat d’assurance vie Altaprofits Vie, assuré par GENERALI est sans frais sur versement (0%), des frais de gestion sur les unités de compte abaissés à seulement 0.45% à 0.60% selon l’encours, 0% de frais de transactions sur les ETF. L’offre actuelle de bienvenue permet de percevoir jusqu’à 1000 euros, sous conditions.
Profiter de l'offre🎁 Offre PER : jusqu'à 300 euros offerts !
Plan Epargne Retraite plébiscité, e-PER Generali affiche des frais de gestion de seulement 0,50% sur les unités de compte, une offre financière hors du commun (ETF sans frais supplémentaires), bénéficiez d’une offre avec une prime de bienvenue allant jusqu’à 300 euros offerts, offre soumise à conditions.
Profiter de l'offreSimulateur d'Allocation
Calculez la répartition théorique de votre capital entre PEA, Assurance Vie et Liquidités rémunérées, selon votre profil et horizon de placement.
Accéder au simulateur